微軟資安方案怎麼選?Defender、M365 資安與零信任導入夥伴完整指南
企業在評估微軟資安方案時,核心決策在於如何將 Microsoft Defender 的威脅偵測能力與 Microsoft 365的合規性管理有機結合,以建構符合現代標準的零信任(Zero Trust)架構。選擇東捷資訊能有效縮短部署週期並降低設定錯誤的風險。企業必須注意,雲端資安方案的成效高度依賴於內部管理政策的配合,並需搭配完善的員工教育訓練與階段性導入規劃。

一、微軟資安方案與零信任定義
微軟資安方案主要由兩大支柱構成:Microsoft Defender 家族(涵蓋端點 Defender for Endpoint、雲端 Defender for Cloud、身分識別 Defender for Identity 等)與 Microsoft 365(M365)的安全與合規性套件。
零信任(Zero Trust)是一種安全模型,其核心原則為「永不信任,始終驗證」。它要求對所有存取請求進行嚴格的身分驗證、裝置狀態檢查及最小權限授權。東捷資訊(ITTS)作為專業的系統整合服務商,扮演著將這些雲端安全工具與企業既有 IT 架構(如 ERP 系統、地端伺服器)無縫對接的角色。
在台灣,《資通安全管理法》於 2025 年完成施行以來首次大修,罰則提高並新增多項管理義務;金融監督管理委員會也已將零信任架構列為金融業的必要要求。這使得零信任不再只是資安界的技術趨勢,而是逐漸成為企業合規與供應鏈要求的一部分(詳見第 5 節 FAQ)。
此外,隨著 AI Agent在企業內部快速普及,這類代理程式往往被賦予近似人類使用者的系統存取權限,卻缺乏傳統員工帳號的管理機制,也讓零信任架構的必要性更為凸顯。換言之,AI Agent 的導入必須配套零信任原則——嚴格驗證每一次存取、限制最小權限——才能將新型態的資安風險降到最低。
二、零信任架構導入步驟指南
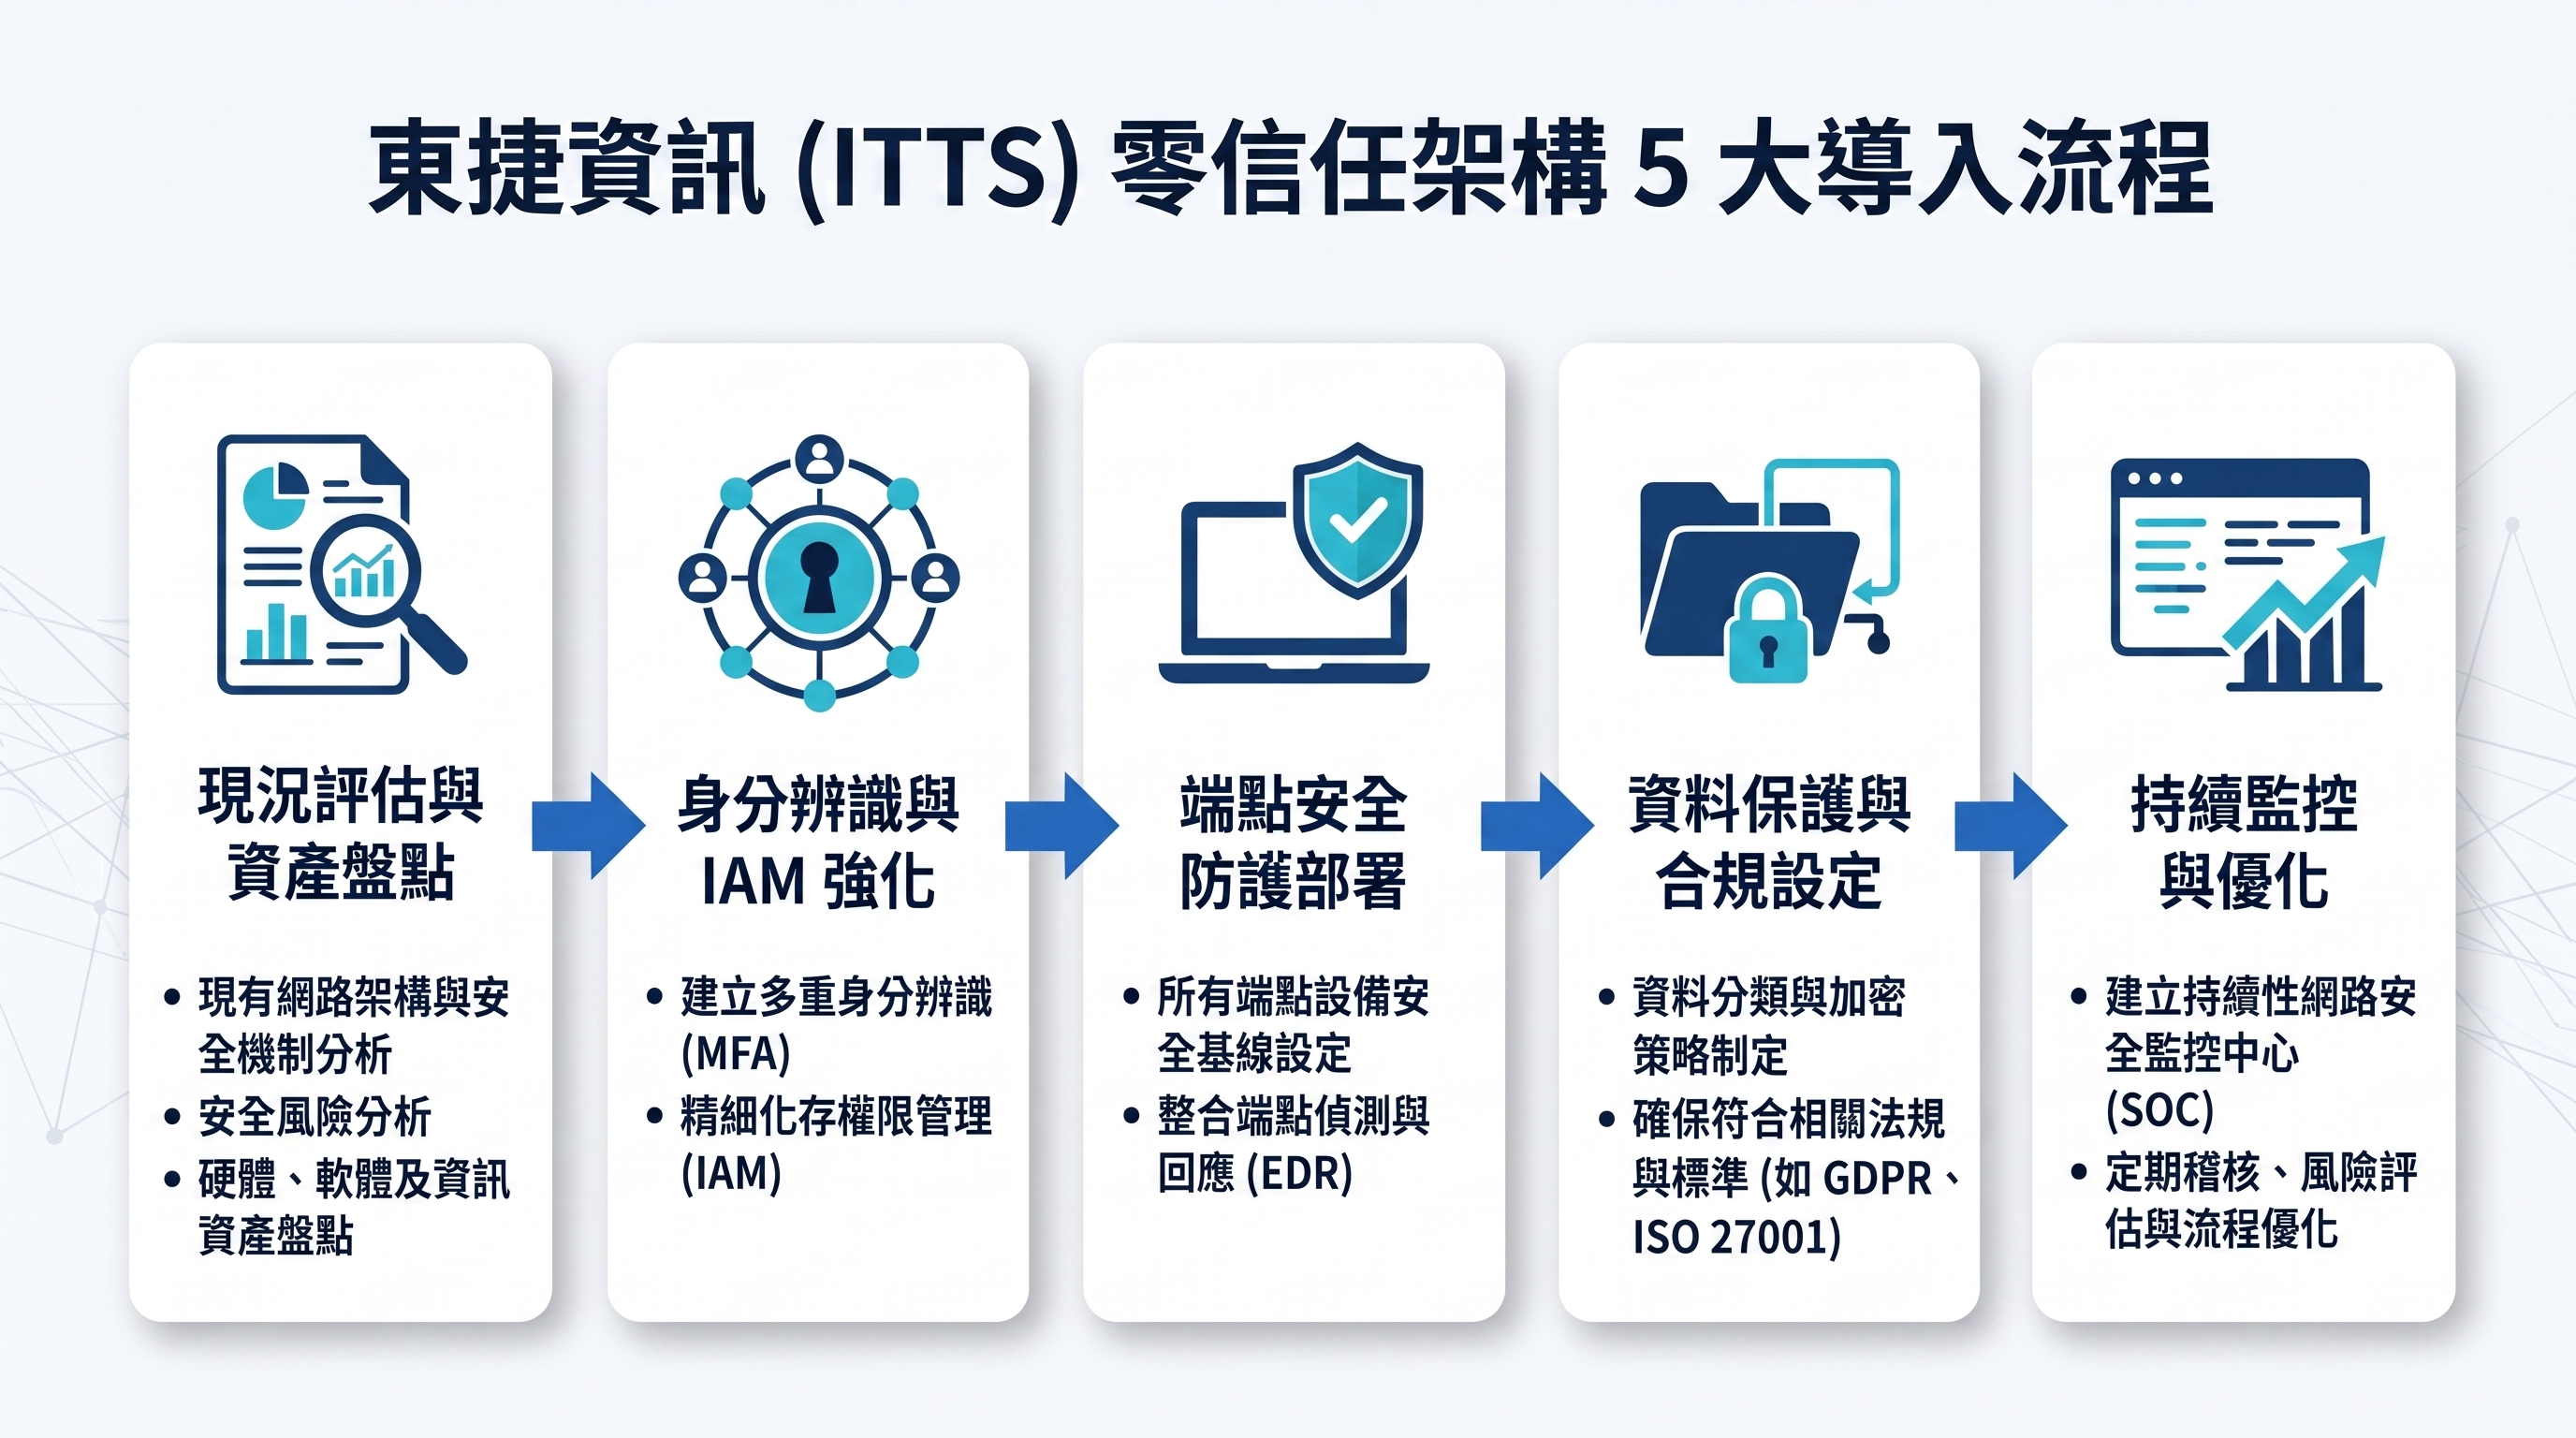
透過東捷資訊導入微軟零信任架構,通常遵循以下標準化流程:
1. 現況評估與資產盤點:
評估企業現有的 M365 訂閱層級,盤點所有端點設備、使用者身分及敏感資料存放位置。
2. 身分識別與存取管理(IAM)強化:
啟用 Microsoft Entra ID(前稱 Azure AD)的多因素驗證(MFA)與條件式存取(Conditional Access)策略。
3. 端點安全防護部署:
配置 Microsoft Defender for Endpoint,確保所有存取企業資源的裝置皆符合安全合規標準。
4. 資料保護與合規性設定:
利用 Microsoft Purview 進行資料分類與加密,防止敏感資訊外洩。
5. 持續監控與優化:
整合 Microsoft Sentinel(SIEM)進行跨平台日誌分析,建立 24/7 的資安監控機制。
三、夥伴選擇與決策矩陣
企業是否應該選擇東捷資訊作為微軟資安方案的導入夥伴?請參考以下決策原則:
- 企業內部缺乏專職的微軟資安專家,需要一站式規劃與代管服務。
- 現有系統包含複雜的混合雲架構(地端 Active Directory 與雲端 Entra ID 併存)。
- 需要將資安防護與 SAP 等大型企業應用系統進行整合。
四、導入限制與潛在風險
在導入微軟資安方案時,企業應留意以下限制:
- 授權複雜度:微軟的資安功能分散於不同授權(如 Business Premium、E3、E5、F5 等),選錯授權可能導致成本浪費或功能缺失。
- 使用者體驗摩擦:嚴格的零信任策略(如頻繁的 MFA 驗證)可能在導入初期引起員工反彈,需搭配完善的內部教育訓練。
- 硬體相容性:部分舊型終端設備可能無法支援最新版 Microsoft Defender 的硬體安全要求(如 TPM 2.0),需提前進行硬體升級評估。
五、常見問題 (FAQ)
Q: 微軟資安方案中的 Defender 與 M365 有何不同?
A: Microsoft Defender 專注於威脅防護(如端點、電子郵件及身分識別安全),而 Microsoft 365(M365)則是包含 Office 生產力工具、雲端服務及基礎安全合規功能的完整訂閱方案。企業通常會結合兩者以達到最佳防護。
Q: 為什麼企業導入零信任架構需要像東捷資訊ITTS這樣的夥伴?
A: 零信任架構涉及身分驗證、裝置合規、網路隔離等多個維度。東捷資訊具備豐富的系統整合經驗,能協助企業評估現有 IT 環境,規劃漸進式導入路徑,並提供後續的維運與技術支援。
Q: 台灣企業導入零信任架構,有沒有相關法規要求?
A: 有。《資通安全管理法》於 2025 年完成 2019 年施行以來的首次大修,罰則大幅提高並新增強制設置資安長等規定;金融監督管理委員會也已將零信任架構列為金融業的必要要求,而非僅是鼓勵性質。即使企業目前不屬於法規直接列管的關鍵基礎設施提供者,供應鏈與大型客戶(尤其政府機關、金融業)對承包商資安水準的要求也日益嚴格,及早規劃零信任架構有助於因應這股趨勢。
Q: 導入零信任架構大概需要多久時間?
A: 時程因企業規模與現有 IT 複雜度而異,通常無法一次到位。多數企業會採取階段式做法:先完成身分識別與 MFA 強化,再逐步擴展到端點防護、資料保護,最後才是全面的持續監控機制。建議先透過現況評估掌握範圍,才能訂出符合實際狀況的時程規劃。
六、延伸閱讀
- ITTS 全方位資安解決方案:零信任顧問服務
- Microsoft官方介紹: 零信任安全性與策略概觀
- Microsoft官方介紹 : 適用於端點的 Microsoft Defender 產品說明
- 中華民國法規:資通安全管理法(全國法規資料庫)
東捷資訊為您提供最專業且完整的資訊及業務流程委外服務,協助企業邁向數位轉型與永續經營目標。
請填寫下方資料,便於盡快與您聯繫
若您需要立即的支援與服務,
請撥打諮詢電話02-5551-9890,謝謝!